

Информационная безопасность

|
20-1-2016 08:39
akitukitua
По просьбе Модератора, создаю тему по вопросам обеспечения информационной безопасности.
Небольшие условия: PS Ни в коем случае не правила, просто пожелания. |
|
20-1-2016 14:19
akitukitua
первый вопрос:
Но, а если к примеру такая ситуация, что заранее не известно кто. Т.е. есть какой либо носитель (ноут, винт, флэшка) и просто хотелось бы защитить на нем часть информации личного характера, на случай каких-то форс-мажерных обстоятельств (кража, пожар, утеря... ), в результате которых этот самый носитель попадет в чьи то руки. Понятно, что какие то там организации вскрывать на нем ни чего не будут, т.к. я (к примеру) им просто не интересен. Но одно дело, носитель уйдет в руки наркомана, который его тут же загонит за треть цены, даже не попытавшись глянуть, чего там на нем, и совсем другое, в руки какого ни будь гика, который ради спортивного интереса обнаружив контейнер, начнет ломать его всеми доступными ему способами. |
|
20-1-2016 14:54
akitukitua
Как говорил Жеглов "пистолетики разбрасывать не надо", элементарная дисциплина серьёзно уменьшает возможность попадания личной информации в чужие руки.
Прежде всего надо принять за правило, что информация попавшая в интернет (даже зашифрованная, даже в закрытый каталог в облаке) в конце концов попадёт в руки недобросовестных граждан и представителей государств, будет дешифрована и тщательно изучена. Таким образом, хотим приватности информации- храним, обрабатываем и используем на устройстве отключенном (и никогда не подключаемом к интернету). Подключение отчуждаемых носителей к такой технике тоже нужно минимизировать носителями резервного копирования. По поводу "ломания" архивов, зашифрованных разделов и прочей информации низкоквалифицированными "хакерами" имеющими доступ к ПО позволяющему осуществлять подбор паролей либо ключа шифрования методом подбора (брутфорса). |
|
20-1-2016 19:13
badydoc
Михаил, спасибо за тему!
|
|
20-1-2016 19:42
akitukitua
Всегда пожалуйста |
|
20-1-2016 20:29
OCTAGON
Прошу не обижаться, но в названии не хватает определения - "для чайников".
Тут в одной дружественной конторе гендир, узнав что по сети шастают супостаты, повелел всем часто менять пароли. |
|
21-1-2016 07:48
akitukitua
Конструктивно, надеюсь Модератор поправит |
|
21-1-2016 07:53
akitukitua
Кстати неплохой вариант, даже при наличии дырок в системе, если интересно могу рассказать почти байку, как я сосвсем недавно на предидущем месте работы по интернету отлечивал АСУ от злобных вирусов. |
|
21-1-2016 08:06
12 Oz Mouse
+много. Но всякое может случиться. Ктому же ни кто не знает, где и когда ему упадет кирпич на голову или сосулька, либо водитель не остановится на переходе.
Про облака я даже не заикался! Все что когда либо было выложено в интернет - достояние общественности А на счет отдельного компа, это конечно идеальный вариант! Но так лион нужен среднестатистиекому пользователю, не работающему с гос тайнам или информацией на много миллионов...
Не знал, что и тут можно использовать мощь производительных видеокарт... QUOTE]Изначально написано OCTAGON: Да, в основном так и есть)).
|

|
21-1-2016 08:21
akitukitua
Не просто будут, это делается постоянно, там несколько целей, одна из них тренировка
Ну почему обязательно комп, нетбук, планшет, миникомп, стоимость копейки, но если информация критичная то польза несомненная. Опять же повторюсь всё исходит от стоимости информации, и не обязательно это стоимость измеряется деньгами.
Да собственно видеокарты для этих целей идеальный вариант, есть конечно специализированный процессоры, но цена... .
тут всё от задачи, для дома для быта тру на данный момент практически идеал, проверен многими независимыми экспертами, достаточно дружелюбный интерфейс, лично для меня минус отсутствие нашего ГОСТа (на данный момент один из лучших криптоалгоритмов)
в PGP да добавлено, SAFE DISK просто не работает с контейнерами более 4 ГБ, остальные неплохие аналоги но функционал сильно хромает.
Стеганография это не криптография, это сокрытие самого факта передачи\хранения информации. Штука интересная, но практически в последние лет 60-70 практически не развивалась, но для домашних задач, в случае применения некоторой фантазии можно использовать.
Если по простому программа использует некоторые особенности хранения информации на жёстких дисках (файловую систему) и особенности контейнеров (avi, mp3, mp4), информация как бы "вплетается" в файл не нарушая его структуру и позволяя и дальше проигрывать фильм, музыку, просматривать картинку, а на деле там есть ещё кое-что, очень похоже на биологическую систему паразитирования. |
|
21-1-2016 13:41
AlexSlash
да, ASIC - чипы, заточенные под выполнение конкретной задачи, например для вычисления HASH(проще говоря для вычисления пароля) кратно превосходят по производительности обычные GPU (видеокарты). Разработка и производство таких чипов стоит не малых денег. В свободной продаже я видел только ASIC для добычи криптовалюты (Bitcoin, Litecoin). Ценник на них демократичный за счет массового производства. ИМХО ASIC для различных алгоритмов шифрования есть только у Спецслужб.
Помните шпионский скандал 2010 года? inosmi.ru |
|
21-1-2016 14:32
han2er
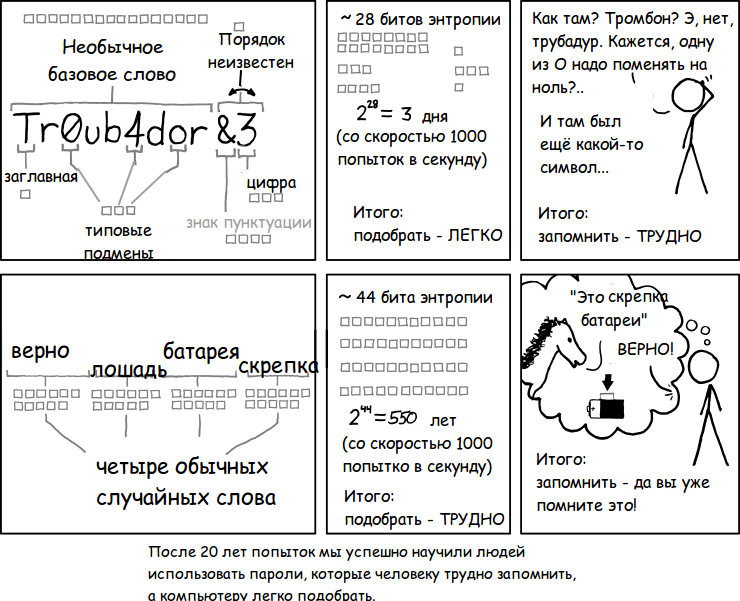
Про пароли.. . на хабре любят такую картинку давать,как только речь заходит о
|
|
21-1-2016 15:10
akitukitua
Обычно для брутфорса на государственном уровне пользуют суперкомпьютеры, либо зомби сети, но это к нашей теме вообще никак.
Вообще это фейл на сколько я понял, вряд ли такой способ использовался разведкой, а вот всякие борцы со свободой запросто. |
|
21-1-2016 15:13
akitukitua
не люблю данный ресурс, и данная картинка подтверждает мою не любовь. Есть простые способы запоминания: ассоциации, перевёртыши и многие другие, так что у обычного нормального человека не должно быть проблем с запоминанием. |
|
22-1-2016 16:16
Nick Brake
Можно конкретно: что в данном примере (4 случайных слова) неправильно? Кстати, сейчас во многих случаях пароль должен обязательно включать в себя: |
|
23-1-2016 10:14
akitukitua
Наверно для конкретных случаев (например для системы VipNet Costum) это так и есть, неправда заключалась в шельмовании к терминам (впрочем как и всё на том ресурсе ИМХО), где там составители энтропию увидели мне в совсем непонятно. |
|
23-1-2016 14:26
OCTAGON
Да толку с таких замен, если система как проходной двор. Разве что с целью тренировки персонала. |
|
23-1-2016 14:34
OCTAGON
Тут важно понимать, что основная масса хранимой в корпоративной сети или на домашнем компьютере информации вообще ни в каком смысле не является приватной. Пример - фотки с корпоративов и отпусков или дистрибутивы с торрентов. Такие можно с чистой совестью лить в облака. Прежде всего информация должна быть категоризирована.
|
|
23-1-2016 14:36
12 Oz Mouse
Даже слов нет.. . Цензурных. Они еще и тренируются! Так то разумно конечно, чем самим создавать запароленные файлы, а затем вскрывать... На счет отдельного аппарата, да я понимаю, что не обязательно мощный десктоп, можно все что угодно юзать. Все зависит от характера инфы и конкретных задач. Вот только наличие на борту у аппарата , который ни куда и никогда не выходит, Wi-FI, Bluetooth и прочех радостей, может напрягать, но в любом случае, смысл понятен.
Да, это я в курсе. Гонял ее когда-то на своем компе, интереса ради.
Т.е. кластеры или суперкомпьютер это что-то другое? |
|
23-1-2016 14:41
OCTAGON
Энтропия в данном контексте - случайные значения.
|
|
23-1-2016 14:48
OCTAGON
Судя по логам на внешних сетевых экранах китайцы удивительно массово лазят где ни попадя. |
|
24-1-2016 03:59
12 Oz Mouse
Так может то не китайцы, а наши с их проксей или VPNов? Хотя смысла сейчас юзать именно китайские мало наверное. |
|
24-1-2016 08:40
akitukitua
Если очень быстро крутить шашкой в дождь, то, говорят, не промокнешь. Смысл в том, что когда у них действительно потырят нечто важное, руководство не сможет спихнуть это на персонал (пароль меняли, других указаний не было). |
|
24-1-2016 08:50
akitukitua
Вот тут я категорически не согласен, для конторы может фотки и не нужны (хотя если там лгбт шоу и главный в неглиже гоняет по сцене заднеприводных это тоже очень ценная инфа для конкурентов). А для конкретного сотрудника это может быть как положительная так и отрицательная сторона. (одно дело он с членами правления при галстуке тёрки трёт и совсем другое, если он стриптиз танцует).
А вот это бесспорно, безопасность с инвентаризации начинается. |
|
24-1-2016 08:53
akitukitua
Тренировка, осваивание бюджета, борьба с инокомыслием, сбор компромата, поиск новых систем шифрования и противодействия им, для нужд разведки\контразведки, там масса задач. |
|
24-1-2016 08:57
akitukitua
Информацио́нная энтропи́я - мера неопределённости или непредсказуемости информации, неопределённость появления какого-либо символа. Я один вижу различие между определением и использованием? |
|
24-1-2016 13:07
OCTAGON
Подскажите, плз, китайскую проксю. |
|
24-1-2016 13:13
OCTAGON
Оооо!!!
Наймут нового админа. Такого же лоха как и предыдущий.
Выдам вам страшную тайну. Первые лица за очень малым исключением ничего не понимают во многих вопросах, коими успешно руководят. И информационной безопасностью в том числе. А специалист может выстроить некоторые элементарные вещи, которые сделают взлом не совсем уж тривиальным. Вот об этом и, полагаю, сея тема. |
|
24-1-2016 13:19
OCTAGON
Инвентаризация, это таки имущественный учёт. Категорирование же, это прежде всего формализация категорий, что не всегда тривиально. И соотнесение конкретных массивов данных конкретным категориям.
Ни разу не видел в архивах крутых огрий. Обычно заунывные пьянки. В подавляющем большинстве случаев корпоративных фотоархивы, это файлопомойки со свободным для сотрудников доступом. Причём редко где морочатся блокированием флешек и ещё реже контролем ПОСТ в браузерах. |
|
24-1-2016 13:23
OCTAGON
Вероятно просто видеть недостаточно. Термин "энтропия" строгий смысл имеет сугубо в термодинамике. Столько-то байтов энтропии - вполне допустимая формулировка, означающая столько-то байтов хрен знает чего. |
|
24-1-2016 13:41
12 Oz Mouse
Проксю сейчас не подскажу, но тот же платный VPN hideme.ru, позволяет выбрать в настройках и китай, в том числе.
ИМХО иногда и этого может хватить. |
|
24-1-2016 13:48
OCTAGON
Благодарю, посмотрю.
Разве что благоверная узнает, к кому по-пьяни клеился?))) Такие проблемы точно вне компетенции корпоративных админов. |
|
24-1-2016 17:07
akitukitua
Им знать не надо, они должны понимать, что данная задача, если ей занимается не специалист, либо этому спецу мешают, приводит к печальным последствиям, а точнее к потере денег, этого достаточно
Может, если дадут, вот как раз задача высшего менеджмента "дать" выстроить.
Ладно будь по Вашему: первый этап фиксация информационных потоков, второй этап категорирование информации этих информационных потоков.
Вообще данная тема больше для вопросов и ответов по вопросам связанным с защитой информации.
Мне повезло больше, я много повидал и на службе и на гражданке.
То есть теорию информации Вы не изучали, ну и бог с ней, тема совсем не об этом. |
|
24-1-2016 17:31
OCTAGON
Специалист, это тот, что сертификат соответствующий имеет. Обычно это и приводит к печальным последствия.
Дать можно по разному. Вопросы хорошо. Но полемика тоже неплохо. Я термодинамику изучал))) |
|
25-1-2016 05:10
Howk
О. Ну собственно есть вопросы )))
фабула Тут в последнее время сильно ругают за пароли/материалы на флешках - все должно быть в облаках. Ибо "если ты флешку пролюбил, то что, работать не можешь? Отчет ты тоже пролюбил? А материалы к кому попали - иди и ищи!" Это из серии "два спеца в одном самолете в отпуск не летают" ))) Опять же, в работе множество софтин/документов/ресурсов - множество паролей. За списки паролей (блокнот/ворд) сильно ругают, принцип такой же, все должно быть в облаке, все должно быть в "робоформе" типа в этом ( http://www.roboform.com/ru ), оно типа автоматом пароли везде проставляет. Ну или запоминай, если не хочешь в облака. Второй момент, передача полномочий, ну там отпуск-больничный-увольнение. Не должно быть физического контакта ))) в смысле передачи носителя, в идеале все лишь пароль и краткое описание чего откуда куда (это в облаке, облако не потеряешь). При этом тренд в сторону тонких клиентов, железо в аппаратной, у пользователей только монитор с мышью-клавиатурой через аттеновские KVM свичи - расстояние и экономия, две железяки на один монитор. Но тут как всегда перегибы с жесткостью в одном и полной жопой во втором. Т.к. принтеры только у тех кто связан с набором текста, парня чуть не уволили за то что воткнул флэшку в сервер а после в принтер (обязан был отчет с экрана перерисовать! ))) Не шутка. Но народ на те же серверы заливает/скачивает фильмы, игры итд - главное не делать это демонстративно. Контроль доступа. Тут Mifare или I-Button от Dallas (или обыкновенные замки), желательно камера над дверью где эти карточки или таблетки, увы так не везде, но админы ратуют за это. Ибо передача карточек/таблеток/пропусков исключается, ну можно концы найти если что, лицо видно. В качестве кнута для работников столы вдоль стен "подковой" с руководителем в центре, или вебка у каждого за спиной, пока только на уровне разговоров, по причине дефицита средств, скорее всего будет счастье в виде "подковы" ))) Периодически скриншотить мониторы у нас не очень популярно, хотя может быть введут и это. У архитекторов в городской архитектуре - это практика, шоб не заигрывали))) В серьезных фирмах где интеллектуальная собственность более-менее, типа того же эпама, только динамичнее что ли, первым делом дают зубрить свод правил безопасности, чего нельзя. А этого нельзя дохрена, там коробка бумаги как от телевизора ))) Ну нельзя со своим железом, со своими носителями итд. Это очевидное, из менее очевидного, прогерам нельзя заниматься железом и наоборот, админы должны только админить причем каждый свой узкий сектор, и так далее вплоть до маршрутов утверждения документации и житейских кадровых вопросов. Короче типа стандартов безопасности в широком смысле ))) Это так, лирика. вопросы - насколько оно надежно в этих самых облаках? - что за оно этот самый робоформ? ну и это автоматическая вставка паролей? - насколько надежна комбинация флешка+RAR+пароль? - для общения филиалов да и отделов нужно нечто вроде скайпа, что это может быть? |
|
25-1-2016 05:20
Howk
есть еще myusb.only насчет ценности не в курсе, возможно баловство, шобы не тыкали не зарегистрированные флешки. Ну это из доступного в сети, оно понятно, что есть всякие Zecurion Zlock только кто ж денег на это все админу даст )))
|
|
25-1-2016 06:34
badydoc
Михаил, еще бы хотелось, может что-то в виде FAQ-ка - советы простым пользователям. Думаю у вас есть некоторые рекомендации, начиная от основ: операционка (какая?), ее обновления, антивирь (нужен-нет? тут конечно Савва придет
 , Савва, не обижайтесь, вы знаете, я ваше мнение уважаю, хотелось бы и от вас увидеть что-то аналогичное. Может по железу что-то? Или по винде, типа её тонкие настройки, отдельной темой?), домашняя сеть (роутеры, прошивки и прочее). Тема безопасности она обширная, я это пониманию. Для дома требования одни, для "ящика" другие. Ну так, в общих чертах, давайте попробуем рисовать некие советы для "чайников" (хотя, мне этот термин не очень нравится). Как мне это видится: операционка желательно - вин7, со всеми критичными обновлениями антивирус - Аваст пароль на вход в систему - 8-м символов конфеденциальные даннные храним на флешке, зашифрованной тру-крипом методом ХХХХ ну т.д. это всё, конечно, просто пример. OCTAGON - вам сразу предупреждение выдам, много "воды" переходящей во флуд. Я бы хотел увидеть в этой теме советы спецов и вопросы к ним от людей, нуждающихся в совете, а не вопросы какая прокся лучше. Для этого можно и отдельную тему замутить. Надеюсь на понимание. |

|
25-1-2016 09:42
akitukitua
Ок желание Модератора закон Можно попробывать общие рекомендации исходя из примерного понимания целей и задач обычного пользователя. 1. операционная система: Лично мне нравиться программулинка Windows 7 Manager (руссифицируется). В ней есть все необходимые настройки для комфортной работы, не надо лазить в реестр, разбираться с ключами, всё просто и наглядно. Есть триальный период 14 дней, что вполне достаточно. Защита: Тут можно долго холиварить выскажу свою точку зрения: Comodo (есть всё включая песочницу, контроля устройств и даже браузер свой) Чем хорош комплексный продукт: всё из одной коробки (что зачастую дешевле и априоре безконфликтней), можно постепенно настраивать один элемент за другим, но зачастую есть базовые преднастройки, позволяющие сразу получить приемлемый уровень безопасности, такие продукты пишут крупные конторы имеющие обратную связь с пользователями, плюс большая прослойка юзеров в интернете с лихвой заменяющая тех поддержку. Если Вы приверженец Unix подобных ОС (либо есть желание попробывать) могу посоветовать убунту. Со временем, сами найдёте свой дистрибутив, писать много смысла нет их такое количество, что думаю что никто даже всех названий не знает. 2. Второе устройство: нетбук, ноут, планшет (с внешней клавиатурой). резервные копии: сложный вопрос, зависит от стоимости информации (и обьёма разумеется). один из лучших способов DVD-RaM диски, у меня информация хранится порядка 10 лет на данный момент всё работает. Жёсткий диск тоже неплохо. Информация шифруется. Устройства запечатываются в упаковку критичную ко встрытию (например почтовые конверты для отправлений 1 классом или подобное). Хранение сейф, тайник, ячейка в банке, на что хватит фантазии. Вот первая часть. попозже поговорим о выработке взломостойких паролей, их хранении и запоминании. |
|
25-1-2016 09:53
akitukitua
Надёжно (потеря) - да,
Это простой запоминальщик Ваших паролей к информационным ресурсам, если ресурсы критичны (например он лайн платежи) я бы не доверял их программе, если это регистрация в многочисленных форумах (не несущих материальные\репутационные риски) почему нет. Надо понимать, что копия таких сведений необходима (желательно в блокнотике), ну и сами понимаете разработчики таких програмных продуктов априоре имеют доступ к Вашим паролям.
Надёжно от случайной утери и нахождения данной флешки случайным человеком. Не надёжно в случае целенаправленной кражи конкурентом и попадания такой флешки в руки специалиста средней руки.
Начинать надо, не с программы общения, а с построения надёжной VPN частной сети. Такие услуги сейчас предоставляют все крупные провайдеры. На сколько данные услуги безопасны сложно судить, всё зависит от категории информации обрабатываемойв Вашей инофрмационной системе. Данный вопрос вне рамок данной темы, если это юр лицо скорее всего оно передаёт по каналам различную информацию ограниченного доступа (перс данные, банковскую или иную тайну, их 56 видов в РФ), а там свои специфические требования. |
|
25-1-2016 09:55
akitukitua
А Вы как думаете? СОРМ не отменяли, работают в юридическом поле РФ. |
|
|